
Betrieb, Checkliste und Fehlerbehebung
Verwenden Sie diese Checkliste, bevor ein eEKAS S3 Service an Benutzer oder Kunden übergeben wird.
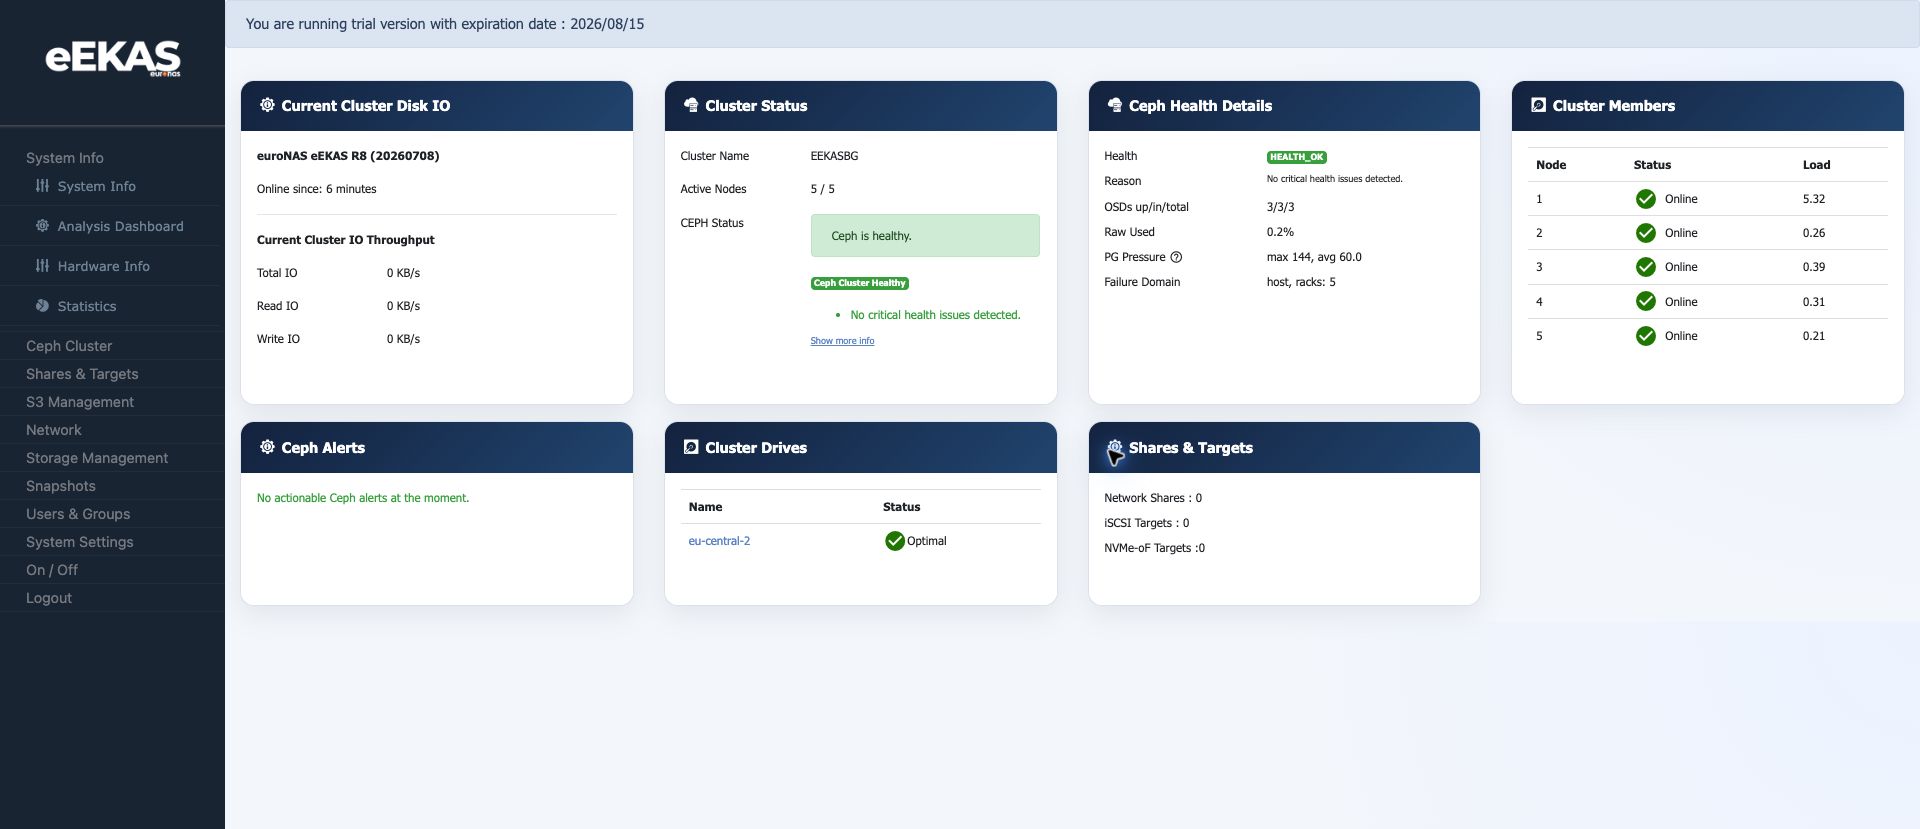
Service Health
Prüfen Sie im eEKAS Dashboard, ob Cluster Health OK ist, alle erwarteten Nodes online sind, OSDs up/in sind und die aktuelle Last unkritisch ist.
S3 Service Console
Prüfen Sie unter S3 Management:
- Site Domain und Access Port sind korrekt.
- Users / Access Keys enthält die benötigten Benutzer.
- Buckets sind angelegt und dem richtigen Eigentümer zugeordnet.
- Quotas sind gesetzt.
- Policies, WORM und Lifecycle-Regeln sind bewusst konfiguriert.
S3 Browser
Prüfen Sie mit einem normalen Benutzerkonto Login, Bucket-Liste, optionales Erstellen eines Test-Buckets, Upload und Download eines Testobjekts sowie die Anzeige der Objekt-Details.
Häufige Fehlerbilder
| Symptom | Mögliche Ursache | Prüfung |
|---|---|---|
| Login im S3 Browser schlägt fehl | Falscher Endpoint, falscher Key, gesperrter Benutzer | Endpoint, Access Key, Secret Key und Benutzerstatus prüfen. |
| Bucket erscheint nicht | Benutzer ist nicht Eigentümer oder hat keine Rechte | Owner UID und Assigned Buckets prüfen. |
| Upload schlägt fehl | Quota erreicht, Policy blockiert Schreibzugriff, Browser-Rechte fehlen | Quota, Policy und Benutzerrechte prüfen. |
| Client meldet TLS- oder Endpoint-Fehler | DNS, Port oder Zertifikat nicht passend | DNS-Auflösung, Port 8443 und Zertifikat prüfen. |
| Lifecycle löscht nicht wie erwartet | Regel nicht aktiv oder Filter passt nicht | Lifecycle-Konfiguration und Testobjekte prüfen. |
Sichere Betriebsweise
- Keine Secret Keys in Screenshots, Tickets oder Dokumentation einfügen.
- Zugriffsschlüssel regelmäßig rotieren.
- Für Anwendungen eigene Benutzer verwenden.
- Quotas und Policies dokumentieren.
- WORM/Retention vor produktiver Nutzung testen.
- Änderungen zuerst mit Testdaten validieren.
Support-Informationen sammeln
Für eine Supportanfrage sind eEKAS Version und Build, betroffene Site / Zone, betroffener Benutzer und Bucket, Zeitpunkt des Fehlers, ein Screenshot ohne Secret Keys sowie relevante Policy-, Quota- oder Lifecycle-Einstellungen hilfreich.