
S3 Service Console - Benutzer und Zugriffsschlüssel
Die S3 Service Console ist die Administrator-Oberfläche für S3-Benutzer und Zugriffsdaten. Sie ist vom S3 Browser getrennt, der für Endbenutzer gedacht ist.
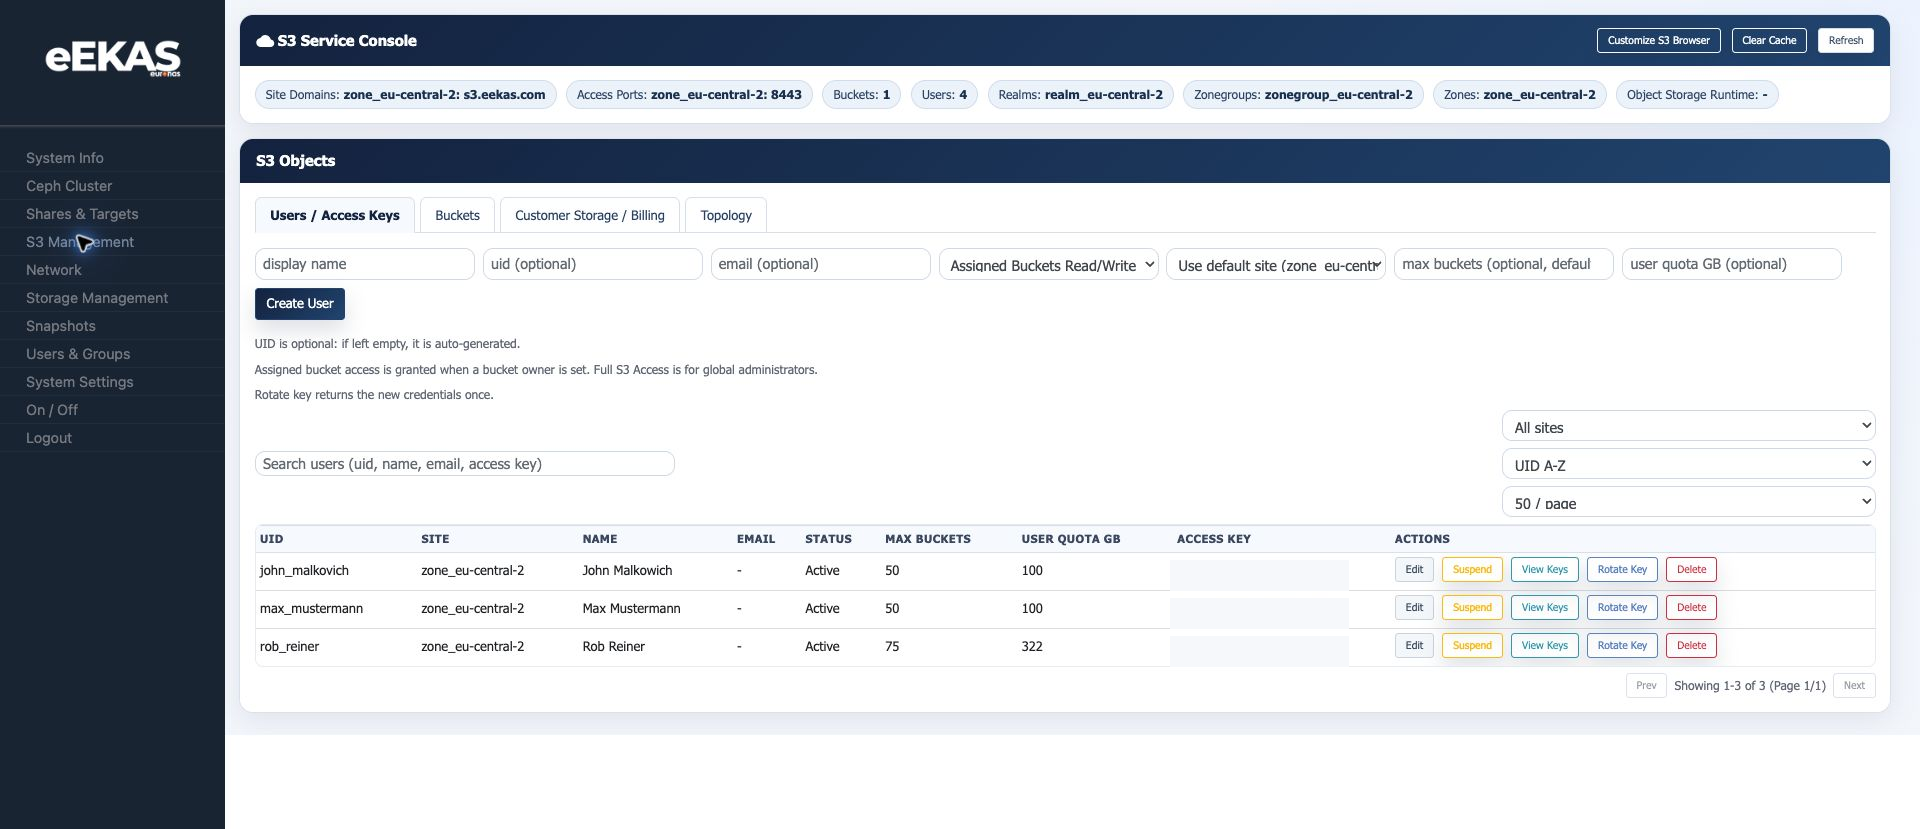
Benutzer erstellen
Öffnen Sie S3 Management und verwenden Sie den Tab Users / Access Keys.
| Feld | Beschreibung |
|---|---|
| Display name | Anzeigename des S3-Benutzers. |
| UID | Optionale eindeutige Benutzer-ID. Wenn leer, wird sie automatisch erzeugt. |
| Optionale Kontaktadresse. | |
| Assigned Buckets | Legt fest, welche Buckets der Benutzer lesen oder schreiben darf. |
| Site | Standort bzw. Zone, auf der der Benutzer angelegt wird. |
| Max buckets | Maximale Anzahl Buckets, die der Benutzer besitzen darf. |
| User quota GB | Speicherlimit für den Benutzer. |
Zugriffsschlüssel
Für jeden S3-Benutzer erzeugt eEKAS Zugriffsdaten für S3-Clients: Access Key als öffentliche Kennung und Secret Key als geheimer Schlüssel. Der Secret Key muss wie ein Passwort behandelt werden.
Schlüssel rotieren
Verwenden Sie Rotate Key, wenn ein Schlüssel kompromittiert wurde oder regelmäßig erneuert werden soll. Die Oberfläche gibt den neuen Schlüssel einmalig zurück. Danach müssen alle betroffenen Clients aktualisiert werden.
Benutzer sperren oder löschen
- Suspend deaktiviert den Benutzerzugang, ohne den Benutzer sofort zu entfernen.
- Delete entfernt den Benutzer. Prüfen Sie vorher, ob noch Buckets, Daten oder Automationen von diesem Benutzer abhängen.
Empfehlung
Legen Sie für Dienste eigene Benutzer an, zum Beispiel für Backup, Archiv oder Applikationen. So lassen sich Quotas, Berechtigungen und Schlüsselrotation getrennt verwalten.